


Ngomong2,. tentang wireless/wifi , sahabat sekalian pada tau,.kan?? kalau gak tau malu,.. karna ini sudah umum dikenal,. trick untuk mengintip password ea sebenarnya banyak sekali namun saya kasi tau yang sering orang pakai saja,. pengen tau langsung cekidot,
NetStumbler
Netstumbler yang dikenal sebagai Jaringan Stumbleris suatu alat acilitates detecting dari Wireless Lans menggunakan Wireless 802.11b, 802.11a dan 802.11g WLAN standar yang berjalan pada sistem operasi dari microsoft Win98 – Win Vista, ada versi lain juga yang disebut Anothere Mini Stumbler yang menggunakan sistem operasi Windows CE. Untuk alat” kecil yang bisa di genggam.
Anda bisa mendapatkannya disini
Aircrack
Tercepat untuk WEP / WPA cracking tool
Aircrack adalah suite alat untuk 802.11a/b/g WEP dan WPA cracking. Hal ini dapat dilakukan dalam 40 sampai 512-bit password WEP dan hanya sekali dienkripsi paket” telah dikumpulkan. Aircrack juga dapat menyerang WPA 1 atau 2 jaringan dengan menggunakan metode lanjutan cryptographic kasar atau memaksa. Suite yang mencakup airodump (802,11 sebuah paket pengambil program), aireplay (802,11 sebuah paket suntikan program), aircrack (statis WEP dan WPA-PSK cracking), dan airdecap (decrypts WEP / WPA untuk pengambil file).
Anda dapat memperoleh Aircrack disini
Airsnort
802,11 WEP Encryption Cracking Tool
AirSnort adalah LAN nirkabel (WLAN) tool yang digunakan untuk merecover enkripsi password. Ia dikembangkan oleh shmoo kelompok pasif dan dioperasikan oleh pemantauan transmisi, komputasi enkripsi password akan dilakukan bila paket telah dikumpulkan. Anda mungkin juga akan tertarik dengan Airsnort ini.
Anda dapat memperoleh AirSnort disini
Cowpatty
Cowpatty ini adalah tools yang baik untuk memaksa cracking WPA-PSK, yang dianggap “WEP Baru” untuk Home Wireless Security. Program ini hanya mencoba a bunch dari berbagai pilihan dari kamus file untuk melihat dan menemukan apa yang didefinisikan sebagai Pre-Shared Key.
Anda dapat memperoleh Cowpatty disini
Asleap
Alat ini sangat bagus ketika menggunakan jaringan Leap. Alat ini dapat digunakan untuk mengumpulkan data otentikasi yang sedang lewat di jaringan, dan ini dapat di sniffed sehingga bisa di crack. Leap tidak melindungi otentikasi lainnya seperti “real” EAP, yang merupakan alasan utama mengapa Leap dapat mudah rusak.
Anda dapat memperoleh Leap disini
Ethereal
Ethereal digunakan oleh seluruh dunia Wind0s oleh kedua sistem operasi dan opensource, yang digunakan untuk mengatasi masalah, analisis, dan perangkat lunak protokol pembangunan, dan pendidikan. Memiliki semua fitur-fitur standar yang akan diharapkan dalam analisa protokol, dan beberapa fitur tidak dilihat pada setiap produk. Lisensi open source memungkinkan penambahan perangkat tambahan bagi anda” yang memiliki keahlian. Bagus loh.. Coba deh
Anda dapat men-download Ethereal disini
Yang lainnya:
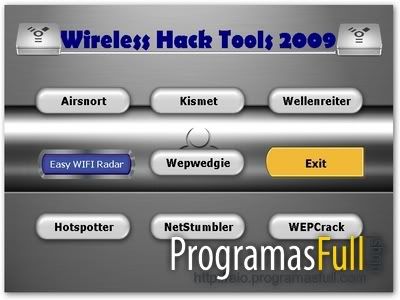
AiO Wireless Hack Tools 2009:
• NetStumbler 0.4.0
• Kismet 2005 08 R
• Wellenreiter v1.9
• WEP Crack 0.1.0
• Airsnort 0.2.7e
• Wepwedgie 0.1.0 alpha
• Hotspotter 0.4 Information File:
Name: AIO Wireless Hack Tools 2009 Full
Size: 8,1 MB (recovery register 1%)
Language: English
Support Platform: Linux, Windows.
Format: RAR
Downloadfile :
WIRELESS HACKING TUTORIAL
WEP adalah Wired Equivalent Privacy. Ini merupakan standar untuk enkripsi nirkabel sampai sekarang. Banyak orang bahkan tidak menggunakan WEP karena keamanan yang lemah, repot, atau WEP sangat pointless, karena bisa dicrack, walaupun biasanya memakan waktu cukup lama untuk memperoleh cukup data untuk mendapatkan password WEP, terutama password yang sangat panjang.
WEP terdiri dari password rahasia dan enkripsi. Password rahasia yang digunakan bersama antara akses point dan semua orang di jaringan nirkabel, terdiri dari 5 atau 13 karakter. Digunakan oleh proses enkripsi untuk komunikasi paket yang disamarkan sepanjang WLAN, atau Wireless Local Area Network. Semua paket yang unik dan acak, jadi jika seseorang melakukan crack pada satu paket key, mereka tidak dapat melihat apa yang dilakukan orang lain tanpa melakukan cracking pada mereka juga.
Ini semua dilakukan dengan menggunakan password rahasia bersamaan dengan tiga karakter (the Initialization Vector, atau IV) yang dipilih secara acak oleh perangkat nirkabel. Misalnya, jika Anda adalah password “hello”, mungkin membuat “abchello” untuk satu paket, dan “xyzhello” untuk lainnya.
WEP juga menggunakan XOR, atau Eksklusif ATAU, untuk enkripsi. XOR membandingkan dua bit, dan jika theyre berbeda, ia akan mengembalikan 1. Jika tidak, ia akan mengembalikan 0. Misalnya, 1 XOR 1 akan 0, dan 1 XOR 0 akan 1.
Array adalah variabel yang dapat menyimpan beberapa nilai. Misalnya, array abjad [26] akan terus nilai 26, yang diberi label 0 melalui 25.
Contoh:
alphabet[0] = ‘A’;
alphabet[1] = ‘B’;
void swap(char &first, char &second)
{
char temp = first;
first = second;
second = temp;
}
swap(alphabet[0], alphabet[1]);
Jika nilai-nilai array swapped randomely telah berkali-kali, maka tidak mungkin dikirim ke array elemen yang memegang nilai.
Algoritma yang sebenarnya digunakan oleh WEP untuk mengenkripsi paket yang adalah RC4. RC4 terdiri dari dua langkah: dengan password dan Penjadwalan Algoritma Pseudo Random Generasi Algoritma. Bagian pertama, yang Penjadwalan Algoritma password, atau KSA, seperti ini dalam kode C, assuming k [] adalah array dari password rahasia:
int n = 256;
char s[n];
// initialization
for (int i = 0; i <= (n – 1); i++)
s[i] = i;
int j = 0;
// scrambling
for (int l = 0; l <= (n – 1); l++)
{
j += s[l] + k[l];
swap(s[l], s[j]);
}
Mari kita telaah kode di atas hingga kita tahu bahwa:
1. Integer ‘n’ menentukan seberapa kuay enkripsi yang kita buat. WEP disini menggunakan 256.
2. Array karakter ‘k’ adalah password rahasia yang dikombinasikan dengan tiga karakter palsu. Hal ini tidak berubah sama sekali dalam program ini.
3. Tanda ’//Inisialisasi’ hanya merupakan inisialisasi, sebanyak karakter 0-255.
4. Integer ‘j’ digunakan untuk memegang nilai selama scrambling. Selalu diinisialisasi ke 0, karena harus selalu di mulai 0.
5. Selanjutnya, (di mana ‘/ / scrambling’) scrambling proses dimulai. Pada dasarnya akan menghasilkan ‘s’ array “acak” dari sebelumnya ‘ s’ array yang ditentukan.
6. Di dalam lingkaran, yang pertama mereka merges password (k) dengan acak array (s) untuk membuat sebuah karakter selesai. Lalu, panggilan untuk swap () menempatkan ke dalam array dari karakter selesai.
Sekarang saatnya untuk bagian kedua dari algoritma RC4, maka Algoritma Pseudo Random Generation (PRGA). Bagian ini output streaming password berdasarkan KSA’s pseudo-acak array. Streaming key ini akan digabung dengan data cleartext untuk menciptakan data yang dienkripsi.
int i = 0;
int j = 0;
int z;
while (data_disini)
{
i++;
j += s[i];
swap(s[i], s[j]);
z = s[s[i] + s[j]];
// z is outputted here
// and then XOR’d with cleartext
}
1. Integers’ i ‘dan’ j ‘telah dideklarasikan dan diinisialisasi ke 0.
2. Terdapat satu lingkaran yang berjalan sampai akhir paket data tersebut tercapai.
3. ‘I’ adalah incremented dalam setiap perulangan dari lingkaran itu agar tetap berjalan.
4. ‘J’ memegang pseudo-nomor acak.
5. Pemanggil lain untuk swap () karakter yang aktif dalam s [i], dan s [j].
6. ‘Z’ dihitung dengan menambahkan s [i], dan s [j] dan mengambil nilai dalam elemen sesuai jumlah mereka. Alasan ini akan dijelaskan nanti.
7. ‘Z’ adalah XOR’d dengan cleartext untuk membuat teks baru dienkripsi.
Berhubung dgn putaran CRC stands for redundancy checksum. Ketika paket-paket yang dikirim ke seluruh jaringan, harus ada cara untuk mengetahui host menerima paket belum rusak dengan cara apapun. Ini adalah tujuan dari CRC. Sebelum data dikirim, CRC menghitung nilai, atau checksum, untuk paket yang akan dikirim dengan paket. Bila diterima, target host menghitung baru dari checksum menggunakan CRC. CRCs Jika cocok, maka paket dari kredibilitas telah dikonfirmasi.
Ringkasnya. Access Point menciptakan pseudo-acak karakter. Mereka bergabung dengan berbagi prechosen password untuk membuat password rahasia. KSA kemudian menggunakan password ini untuk membuat pseudo-acak array, yang digunakan oleh PRGA streaming untuk membuat key. Password ini kemudian di XOR dengan cleartext untuk menciptakan data dienkripsi, dan masuk ke dalam CRC dan membuat checksumnya.
Kemudian, untuk penerimaan host decrypts. Karakter ditambahkan oleh AP yang akan dihapus dan digabung dengan key untuk dikirim kembali bersama dengan password rahasia. Password masuk melalui seluruh proses RC4, dan XOR’d dengan teks terenkripsi, dan menciptakan cleartext checksum. Checksum akan dihapus dan dibuat yang kemudian dibandingkan untuk melihat apakah data selamat, dan apakah ini merupakan pengguna asli.
Bagian II: Cracking WEP
Sebelum kita masuk cracking WEP, mari kita bahas beberapa flaws dalam proses enkripsi:
* Ada 5% kesempatan bahwa nilai dalam s [0]-s [3] tidak akan berubah setelah tiga Iterasi oleh KSA.
* Yang pertama nilai dalam data dienkripsi adalah SNAP, yang 0xAA, atau 170 basis 10. Sniffing pertama dari byte dan teks terenkripsi XOR-ing dengan 170 akan memberikan output byte pertama dari PRGA.
* J format tertentu yang byte yang diberikan oleh AP akan menunjukkan bahwa ia adalah lemah dan mudah untuk di crack. Format ini (B + 3, 255, X), dimana B adalah byte dari password rahasia. Dimana X dapat bernilai apapun.
Kita akan berbicara tentang KSA sekarang. Mari kita menetapkan beberapa variabel untuk “pengujian”:
* Karakter kode yang diambil dari AP adalah 3255,7. Kami sniffed itu dari udara. Kami akan menggunakannya karena hasil tes telah menunjukkan itu adalah kode yang sangat lemah.
* Shared passwordnya adalah 22222. Dalam prakteknya, Anda tidak akan tahu ini.
* N adalah 256.
* Jika ada nilai di atas 256, modulo operasi akan digelar di atasnya. Nilai yang dihasilkan itulah yang akan digunakan.
* Array ‘s’ telah dipastikan, dengan nilai 0-255.
Buka program Kismet. Kismet adalah scanner nirkabel bebas untuk Linux. Bila Anda membukanya, Anda akan melihat daftar WLAN yang berada dalam jangkauan. Pilih salah satu dan buat catatan dari keempat rincian berikut ini (perlu diketahui bahwa target komputer didapat dari setiap host pada WLAN):
* AP MAC Address
* MAC Address komputer target.
* WEP – Key digunakan
* Wi-Fi- saluran yang digunakan
Buka Aircrack dan anda akan mulai menangkap paket-paket. Anda juga akan menangkap IVs. Tapi ini memakan waktu lama. Ia bahkan dapat berlangsung selama beberapa jam atau hari untuk menangkap jumlah IVs ke crack password WEP.
Untungnya, kami dapat mempercepatnya. Misalnya, jika WLAN sangat sibuk, maka akan lebih banyak lalu lintas paket IVs, sehingga IVs lebih mudah diambil. Jika kami terus ping ke jaringan, akan menghasilkan lebih banyak paket data.
ping-t-l 50000 ip_address
Jadi apa yang harus dilakukan sekarang? Kami memiliki sedikit data, tetapi kita harus mendapatkan password WEP di sini. Ada waktu untuk meloloskan void11. Void11 yang di deauthenticate AP ke semua host yang ada disana. Cutting off dilakukan hingga ke seluruh host. Hal pertama yang dilakukan dalam hal ini adalah automaticall yang akan mencoba untuk menyambung kembali koneksi ke AP.
Namun ada teknik lain yang disebut replay attack. Ini menangkap sebuah paket dari sebuah host pada WLAN, kemudian melakukan spoofs host dan terus mengulang paket berulang ulang. Menghasilkan lalu lintas paket data yang sangat besar. Yang terbaik dari program ini adalah airreplay. Ini adalah untuk apa void11 digunakan.
Buka airodump. Sekarang, ucapkan terima kasih kepada Replay Attack. IV berjalan sekitar 200 per detik. Wow! Anda mungkin akan mendapatkan semua paket yang diperlukan dalam waktu 10 menit. Semua IVs sedang ditulis ke dalam file yang akan diambil. Kemudian buka aircrack. Aircrack akan membaca semua IVs yang di ambil dari file, dan melakukan analisis statistik pada file tsb. Lalu, ia akan berusaha untuk brute force file” yang ada. Setelah menemukan passwordnya, password itu akan diberikan pada anda.
Hehehe.. Finally: Kamu sudah mendapatkan passwordnya
================== [ EOF ] =================
Selamat membaca – Ini gw dedikasikan buat seluruh BinusHacker Community
Doakan usaha gw lancar ye.. Kzkzkz..
Salam buat kalian semua dari Gw [ UtuH ]
Yang ngopy: Tolong sertain nama gw ye.. Kzkzkzkz (*Narses + sarap mode on)
Uyeee…
Salam,. buat Irwan,.. Selamat mencoba,..
Cophyright © Ilmu Pelajar_www.Ilmu-pelajar.co.cc™
1.coba gunakan Wireless Key View v1.15. Dengan software ini anda mampu melihat Nama jaringan, Tipe Key Networknya, dan hash passwordnya, sekaligus hasil cracknya. Segera coba, download dulu di DISINI Atau DISINI
Screenshoot:
Cara gunakan Wireless_Key_View :
1. jalankan WKV di windows
2. perhatikan daftar hotspot yang muncul
3. klik salah satunya (pastikan pilih yang aktif)
4. perhatikan kode hex
5. copy kode hex dan ingat nama hotspot
6. masuk ke jendela wireless network conection (lihat ikon network di taskbar )
7. cari hotspot yang diingat dan klik ganda (akan muncul jendela password)
8. paste-kan kode hex
9. selanjutnya terserah anda.
nb : WKV hanya berfungsi untuk mengintip password saja dan tidak bisa untuk membobol hotspot. Cara ini hanya berlaku jika kompi sudah pernah online di hotspot bersangkutan yang passwordnya belum diganti.
Tambahan: Software ini biasanya di detect sebagai VIRUS oleh beberapa ANTIVIRUS, tapi tidak bermasalah koq dan sudah DIBUKTIKAN. Jadi sebelum download atau mau di jalankan/RUN non aktifkan dulu "ANTIVIRUS" lalu simpan di Flash disk atau media lain.

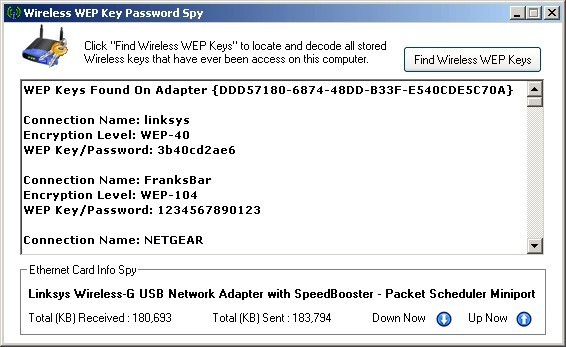
2.Coba pakai Wireless Wep Keys mungkin tools ini dapat membantu anda dalam masalah cracking WEP key.
cara kerjanya amatlah mudah yaitu
1. download file iniDISINI terlebih dahulu
2. lalu jalankan WKey.exe setelah itu pilih Find Wireless Wep Keys
3. maka akan muncul seperti ini
^_^ sudah hanya seperti itu saja, jujur saya pribadi belum mencoba hehehe karena jarang sekali ada koneksi wireless di daerah saya tinggal. Namun jangan berharap 100% pada tools ini.
Note : tidak ada virus dalam tools ini, sebelumnya saya sudah scan dengan antivirus saya bila anda menemukan virus maafatau
WIRELESS HACKING TOOL
NetStumbler
Netstumbler yang dikenal sebagai Jaringan Stumbleris suatu alat acilitates detecting dari Wireless Lans menggunakan Wireless 802.11b, 802.11a dan 802.11g WLAN standar yang berjalan pada sistem operasi dari microsoft Win98 – Win Vista, ada versi lain juga yang disebut Anothere Mini Stumbler yang menggunakan sistem operasi Windows CE. Untuk alat” kecil yang bisa di genggam.
Anda bisa mendapatkannya disini
Aircrack
Tercepat untuk WEP / WPA cracking tool
Aircrack adalah suite alat untuk 802.11a/b/g WEP dan WPA cracking. Hal ini dapat dilakukan dalam 40 sampai 512-bit password WEP dan hanya sekali dienkripsi paket” telah dikumpulkan. Aircrack juga dapat menyerang WPA 1 atau 2 jaringan dengan menggunakan metode lanjutan cryptographic kasar atau memaksa. Suite yang mencakup airodump (802,11 sebuah paket pengambil program), aireplay (802,11 sebuah paket suntikan program), aircrack (statis WEP dan WPA-PSK cracking), dan airdecap (decrypts WEP / WPA untuk pengambil file).
Anda dapat memperoleh Aircrack disini
Airsnort
802,11 WEP Encryption Cracking Tool
AirSnort adalah LAN nirkabel (WLAN) tool yang digunakan untuk merecover enkripsi password. Ia dikembangkan oleh shmoo kelompok pasif dan dioperasikan oleh pemantauan transmisi, komputasi enkripsi password akan dilakukan bila paket telah dikumpulkan. Anda mungkin juga akan tertarik dengan Airsnort ini.
Anda dapat memperoleh AirSnort disini
Cowpatty
Cowpatty ini adalah tools yang baik untuk memaksa cracking WPA-PSK, yang dianggap “WEP Baru” untuk Home Wireless Security. Program ini hanya mencoba a bunch dari berbagai pilihan dari kamus file untuk melihat dan menemukan apa yang didefinisikan sebagai Pre-Shared Key.
Anda dapat memperoleh Cowpatty disini
Asleap
Alat ini sangat bagus ketika menggunakan jaringan Leap. Alat ini dapat digunakan untuk mengumpulkan data otentikasi yang sedang lewat di jaringan, dan ini dapat di sniffed sehingga bisa di crack. Leap tidak melindungi otentikasi lainnya seperti “real” EAP, yang merupakan alasan utama mengapa Leap dapat mudah rusak.
Anda dapat memperoleh Leap disini
Ethereal
Ethereal digunakan oleh seluruh dunia Wind0s oleh kedua sistem operasi dan opensource, yang digunakan untuk mengatasi masalah, analisis, dan perangkat lunak protokol pembangunan, dan pendidikan. Memiliki semua fitur-fitur standar yang akan diharapkan dalam analisa protokol, dan beberapa fitur tidak dilihat pada setiap produk. Lisensi open source memungkinkan penambahan perangkat tambahan bagi anda” yang memiliki keahlian. Bagus loh.. Coba deh
Anda dapat men-download Ethereal disini
Yang lainnya:
AiO Wireless Hack Tools 2009:
• NetStumbler 0.4.0
• Kismet 2005 08 R
• Wellenreiter v1.9
• WEP Crack 0.1.0
• Airsnort 0.2.7e
• Wepwedgie 0.1.0 alpha
• Hotspotter 0.4 Information File:
Name: AIO Wireless Hack Tools 2009 Full
Size: 8,1 MB (recovery register 1%)
Language: English
Support Platform: Linux, Windows.
Format: RAR
Downloadfile :
WEP adalah Wired Equivalent Privacy. Ini merupakan standar untuk enkripsi nirkabel sampai sekarang. Banyak orang bahkan tidak menggunakan WEP karena keamanan yang lemah, repot, atau WEP sangat pointless, karena bisa dicrack, walaupun biasanya memakan waktu cukup lama untuk memperoleh cukup data untuk mendapatkan password WEP, terutama password yang sangat panjang.
WEP terdiri dari password rahasia dan enkripsi. Password rahasia yang digunakan bersama antara akses point dan semua orang di jaringan nirkabel, terdiri dari 5 atau 13 karakter. Digunakan oleh proses enkripsi untuk komunikasi paket yang disamarkan sepanjang WLAN, atau Wireless Local Area Network. Semua paket yang unik dan acak, jadi jika seseorang melakukan crack pada satu paket key, mereka tidak dapat melihat apa yang dilakukan orang lain tanpa melakukan cracking pada mereka juga.
Ini semua dilakukan dengan menggunakan password rahasia bersamaan dengan tiga karakter (the Initialization Vector, atau IV) yang dipilih secara acak oleh perangkat nirkabel. Misalnya, jika Anda adalah password “hello”, mungkin membuat “abchello” untuk satu paket, dan “xyzhello” untuk lainnya.
WEP juga menggunakan XOR, atau Eksklusif ATAU, untuk enkripsi. XOR membandingkan dua bit, dan jika theyre berbeda, ia akan mengembalikan 1. Jika tidak, ia akan mengembalikan 0. Misalnya, 1 XOR 1 akan 0, dan 1 XOR 0 akan 1.
Array adalah variabel yang dapat menyimpan beberapa nilai. Misalnya, array abjad [26] akan terus nilai 26, yang diberi label 0 melalui 25.
Contoh:
alphabet[0] = ‘A’;
alphabet[1] = ‘B’;
void swap(char &first, char &second)
{
char temp = first;
first = second;
second = temp;
}
swap(alphabet[0], alphabet[1]);
Jika nilai-nilai array swapped randomely telah berkali-kali, maka tidak mungkin dikirim ke array elemen yang memegang nilai.
Algoritma yang sebenarnya digunakan oleh WEP untuk mengenkripsi paket yang adalah RC4. RC4 terdiri dari dua langkah: dengan password dan Penjadwalan Algoritma Pseudo Random Generasi Algoritma. Bagian pertama, yang Penjadwalan Algoritma password, atau KSA, seperti ini dalam kode C, assuming k [] adalah array dari password rahasia:
int n = 256;
char s[n];
// initialization
for (int i = 0; i <= (n – 1); i++)
s[i] = i;
int j = 0;
// scrambling
for (int l = 0; l <= (n – 1); l++)
{
j += s[l] + k[l];
swap(s[l], s[j]);
}
Mari kita telaah kode di atas hingga kita tahu bahwa:
1. Integer ‘n’ menentukan seberapa kuay enkripsi yang kita buat. WEP disini menggunakan 256.
2. Array karakter ‘k’ adalah password rahasia yang dikombinasikan dengan tiga karakter palsu. Hal ini tidak berubah sama sekali dalam program ini.
3. Tanda ’//Inisialisasi’ hanya merupakan inisialisasi, sebanyak karakter 0-255.
4. Integer ‘j’ digunakan untuk memegang nilai selama scrambling. Selalu diinisialisasi ke 0, karena harus selalu di mulai 0.
5. Selanjutnya, (di mana ‘/ / scrambling’) scrambling proses dimulai. Pada dasarnya akan menghasilkan ‘s’ array “acak” dari sebelumnya ‘ s’ array yang ditentukan.
6. Di dalam lingkaran, yang pertama mereka merges password (k) dengan acak array (s) untuk membuat sebuah karakter selesai. Lalu, panggilan untuk swap () menempatkan ke dalam array dari karakter selesai.
Sekarang saatnya untuk bagian kedua dari algoritma RC4, maka Algoritma Pseudo Random Generation (PRGA). Bagian ini output streaming password berdasarkan KSA’s pseudo-acak array. Streaming key ini akan digabung dengan data cleartext untuk menciptakan data yang dienkripsi.
int i = 0;
int j = 0;
int z;
while (data_disini)
{
i++;
j += s[i];
swap(s[i], s[j]);
z = s[s[i] + s[j]];
// z is outputted here
// and then XOR’d with cleartext
}
1. Integers’ i ‘dan’ j ‘telah dideklarasikan dan diinisialisasi ke 0.
2. Terdapat satu lingkaran yang berjalan sampai akhir paket data tersebut tercapai.
3. ‘I’ adalah incremented dalam setiap perulangan dari lingkaran itu agar tetap berjalan.
4. ‘J’ memegang pseudo-nomor acak.
5. Pemanggil lain untuk swap () karakter yang aktif dalam s [i], dan s [j].
6. ‘Z’ dihitung dengan menambahkan s [i], dan s [j] dan mengambil nilai dalam elemen sesuai jumlah mereka. Alasan ini akan dijelaskan nanti.
7. ‘Z’ adalah XOR’d dengan cleartext untuk membuat teks baru dienkripsi.
Berhubung dgn putaran CRC stands for redundancy checksum. Ketika paket-paket yang dikirim ke seluruh jaringan, harus ada cara untuk mengetahui host menerima paket belum rusak dengan cara apapun. Ini adalah tujuan dari CRC. Sebelum data dikirim, CRC menghitung nilai, atau checksum, untuk paket yang akan dikirim dengan paket. Bila diterima, target host menghitung baru dari checksum menggunakan CRC. CRCs Jika cocok, maka paket dari kredibilitas telah dikonfirmasi.
Ringkasnya. Access Point menciptakan pseudo-acak karakter. Mereka bergabung dengan berbagi prechosen password untuk membuat password rahasia. KSA kemudian menggunakan password ini untuk membuat pseudo-acak array, yang digunakan oleh PRGA streaming untuk membuat key. Password ini kemudian di XOR dengan cleartext untuk menciptakan data dienkripsi, dan masuk ke dalam CRC dan membuat checksumnya.
Kemudian, untuk penerimaan host decrypts. Karakter ditambahkan oleh AP yang akan dihapus dan digabung dengan key untuk dikirim kembali bersama dengan password rahasia. Password masuk melalui seluruh proses RC4, dan XOR’d dengan teks terenkripsi, dan menciptakan cleartext checksum. Checksum akan dihapus dan dibuat yang kemudian dibandingkan untuk melihat apakah data selamat, dan apakah ini merupakan pengguna asli.
Bagian II: Cracking WEP
Sebelum kita masuk cracking WEP, mari kita bahas beberapa flaws dalam proses enkripsi:
* Ada 5% kesempatan bahwa nilai dalam s [0]-s [3] tidak akan berubah setelah tiga Iterasi oleh KSA.
* Yang pertama nilai dalam data dienkripsi adalah SNAP, yang 0xAA, atau 170 basis 10. Sniffing pertama dari byte dan teks terenkripsi XOR-ing dengan 170 akan memberikan output byte pertama dari PRGA.
* J format tertentu yang byte yang diberikan oleh AP akan menunjukkan bahwa ia adalah lemah dan mudah untuk di crack. Format ini (B + 3, 255, X), dimana B adalah byte dari password rahasia. Dimana X dapat bernilai apapun.
Kita akan berbicara tentang KSA sekarang. Mari kita menetapkan beberapa variabel untuk “pengujian”:
* Karakter kode yang diambil dari AP adalah 3255,7. Kami sniffed itu dari udara. Kami akan menggunakannya karena hasil tes telah menunjukkan itu adalah kode yang sangat lemah.
* Shared passwordnya adalah 22222. Dalam prakteknya, Anda tidak akan tahu ini.
* N adalah 256.
* Jika ada nilai di atas 256, modulo operasi akan digelar di atasnya. Nilai yang dihasilkan itulah yang akan digunakan.
* Array ‘s’ telah dipastikan, dengan nilai 0-255.
Buka program Kismet. Kismet adalah scanner nirkabel bebas untuk Linux. Bila Anda membukanya, Anda akan melihat daftar WLAN yang berada dalam jangkauan. Pilih salah satu dan buat catatan dari keempat rincian berikut ini (perlu diketahui bahwa target komputer didapat dari setiap host pada WLAN):
* AP MAC Address
* MAC Address komputer target.
* WEP – Key digunakan
* Wi-Fi- saluran yang digunakan
Buka Aircrack dan anda akan mulai menangkap paket-paket. Anda juga akan menangkap IVs. Tapi ini memakan waktu lama. Ia bahkan dapat berlangsung selama beberapa jam atau hari untuk menangkap jumlah IVs ke crack password WEP.
Untungnya, kami dapat mempercepatnya. Misalnya, jika WLAN sangat sibuk, maka akan lebih banyak lalu lintas paket IVs, sehingga IVs lebih mudah diambil. Jika kami terus ping ke jaringan, akan menghasilkan lebih banyak paket data.
ping-t-l 50000 ip_address
Jadi apa yang harus dilakukan sekarang? Kami memiliki sedikit data, tetapi kita harus mendapatkan password WEP di sini. Ada waktu untuk meloloskan void11. Void11 yang di deauthenticate AP ke semua host yang ada disana. Cutting off dilakukan hingga ke seluruh host. Hal pertama yang dilakukan dalam hal ini adalah automaticall yang akan mencoba untuk menyambung kembali koneksi ke AP.
Namun ada teknik lain yang disebut replay attack. Ini menangkap sebuah paket dari sebuah host pada WLAN, kemudian melakukan spoofs host dan terus mengulang paket berulang ulang. Menghasilkan lalu lintas paket data yang sangat besar. Yang terbaik dari program ini adalah airreplay. Ini adalah untuk apa void11 digunakan.
Buka airodump. Sekarang, ucapkan terima kasih kepada Replay Attack. IV berjalan sekitar 200 per detik. Wow! Anda mungkin akan mendapatkan semua paket yang diperlukan dalam waktu 10 menit. Semua IVs sedang ditulis ke dalam file yang akan diambil. Kemudian buka aircrack. Aircrack akan membaca semua IVs yang di ambil dari file, dan melakukan analisis statistik pada file tsb. Lalu, ia akan berusaha untuk brute force file” yang ada. Setelah menemukan passwordnya, password itu akan diberikan pada anda.
Hehehe.. Finally: Kamu sudah mendapatkan passwordnya
================== [ EOF ] =================
Selamat membaca – Ini gw dedikasikan buat seluruh BinusHacker Community
Doakan usaha gw lancar ye.. Kzkzkz..
Salam buat kalian semua dari Gw [ UtuH ]
Yang ngopy: Tolong sertain nama gw ye.. Kzkzkzkz (*Narses + sarap mode on)
Uyeee…
Salam,. buat Irwan,.. Selamat mencoba,..
Cophyright © Ilmu Pelajar_www.Ilmu-pelajar.co.cc™
 Kali ini aku akan membahas soal bagaimana kita dapat membuat blog kita menjadi bisa di buka di ponsel atau hp kita. Biasanya para blogger yang ngeblog pakek wordpress self hosting ato berbayar, menggunakan wp-mobile atau mobile press.
 . Oke, prend saya jelaskna dulu cara2nya… Tolong diperhatikan yah…!!!


